Ingeniería en Ciberseguridad

Para defender un
sistema hay que
saber romperlo.

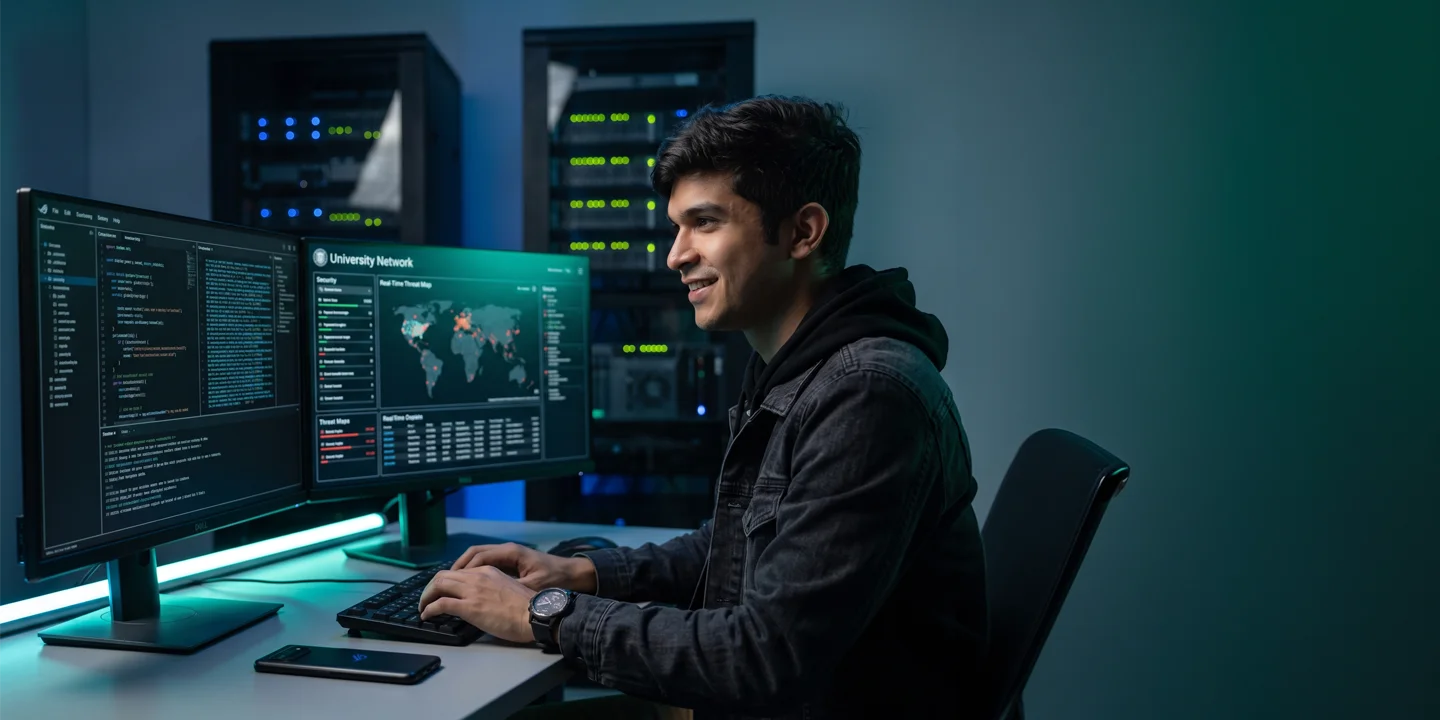
Los ciberataques no esperan. Cada sistema, red y empresa es un blanco potencial — y la demanda de ingenieros capaces de anticipar, detectar y neutralizar amenazas no para de crecer. Aquí aprendes a pensar como hacker para defender como estratega.

8 Semestres — Duración — RVOE — ESLI14202313 — Ciclo A / Ciclo B — Próximas fechas de inicio

Defensas que aguantan a 
quien sabe lo mismo que tú.

No aprendes solo a reaccionar — aprendes a adelantarte. Desde el análisis de vulnerabilidades hasta la creación de planes de contingencia, dominas las herramientas y el pensamiento estratégico que la industria necesita hoy.

Lo que vas a dominar

Análisis de vulnerabilidades

Detecta fallos en sistemas, redes y aplicaciones antes de que alguien más los explote.

Defensa de infraestructura

Diseña y despliega estrategias para proteger hardware, software y redes críticas.

Análisis forense digital

Investiga incidentes, reconstruye evidencia y documenta lo que ocurrió dentro de un sistema.

Inteligencia artificial aplicada

Usa IA para anticipar patrones de ataque y automatizar respuestas de seguridad.

Legislación y cumplimiento

Conoce el marco legal que regula la seguridad digital a nivel nacional e internacional.

Herramientas de industria

Las mismas plataformas y protocolos que usan los equipos de seguridad en empresas reales.

El programa forma ingenieros capaces de analizar medidas de seguridad informática, aplicar legislación vigente e implementar soluciones preventivas y correctivas en los ecosistemas digitales bajo su responsabilidad.

Dónde trabaja un egresado
de esta carrera.

El 93% de egresados UNIAT trabaja en áreas relacionadas a su formación. La ciberseguridad es una de las disciplinas con mayor demanda y menor oferta de talento especializado en el mundo.

Empresas y corporativos

Diseño e implementación de estrategias de seguridad para proteger operaciones e información.

Gobiernos e instituciones

Protección de infraestructura crítica, datos ciudadanos y sistemas de interés nacional.

Auditoría y consultoría

Evaluación independiente de sistemas y procesos de seguridad en organizaciones de cualquier tamaño.

Análisis forense digital

Investigación de incidentes, recuperación de evidencia y soporte a procesos legales.

Startups y tecnología

Construcción de arquitecturas seguras desde el inicio en empresas digitales en crecimiento.

Servicios independientes

Consultoría, pentesting y auditorías para empresas que necesitan seguridad sin contratar de planta.

Roles

Analista de ciberseguridad • Ethical hacker • Consultor de seguridad • Auditor de TI • Ingeniero de redes seguras • Especialista en forense digital • CISO • Arquitecto de seguridad
Video Thumbnail

¿Esto es para ti?

No necesitas experiencia previa. Necesitas:

Pensamiento lógico

Te gusta entender cómo funcionan los sistemas - y por qué fallan.

Ojo para el detalle

Notas lo que otros pasan por alto. Eso, en ciberseguridad, vale todo.

Mentalidad de problema

No te conformas con que algo 'funcione' si no entiendes por qué funciona.

Interés en tecnología

No necesitas ser experto - sí tener disposición real para aprender herramientas digitales avanzadas.

Al egresar serás capaz de:

Diseñar estrategias de seguridad • Detectar y neutralizar amenazas • Aplicar análisis forense digital • Auditar sistemas e infraestructura • Crear planes de contingencia • Operar con estándares internacionales

Detalles del programa

RVOE: ESLI14202313
Duración: 8 Semestres
Fechas de inicio:
Ciclo A — 02/03/2026 • Ciclo B — 31/08/2026
Requisitos de ingreso:
  • Acta de nacimiento
  • Certificado de bachillerato (todas las materias aprobadas)
  • Carta de validación (si el certificado no tiene QR)
  • CURP
  • Identificación oficial (escaneo digital)
Ver plan de estudios completo

Plan de estudios

Así se construye la carrera, periodo por periodo: qué materias cursas y qué haces con cada una. Los nombres de las asignaturas son los oficiales de tu RVOE.

Redes I en el primer semestre, y seguirá hasta el sexto. Proteger un sistema empieza por entender cómo está construido, hasta el nivel del circuito.

  • Redes I Cómo viaja un dato de una máquina a otra. La primera de seis: nadie protege lo que no entiende.
  • Fundamentos de Sistemas Digitales Bits, compuertas, circuitos: el hardware donde todo lo demás corre.
  • Algoritmia I Pasos ordenados para resolver un problema. Antes del lenguaje, la lógica.
  • Matemáticas Discretas Lógica, conjuntos, grafos: la matemática de las redes y de la criptografía que viene.
  • Desarrollo Interpersonal Comunicar riesgo a quien no es técnico. La mitad del trabajo en seguridad.
  • Autogestión del aprendizaje El método para seguir aprendiendo cuando la amenaza cambie de forma.

Fundamentos de la Seguridad Informática entra en segundo, junto con programación, estructura de datos y sistemas embebidos. Primero cómo funciona todo; después dónde falla.

  • Fundamentos de la Seguridad Informática Confidencialidad, integridad, disponibilidad: los tres frentes que se defienden en todo lo que sigue.
  • Redes II Segundo nivel de red: protocolos, direccionamiento, lo que se puede interceptar.
  • Programación I El primer código propio. Leer código ajeno empieza por escribirlo.
  • Estructura de Datos Cómo se guarda y se recorre la información. Donde suelen esconderse los errores explotables.
  • Sistemas Embebidos Seguridad en el hardware que no parece computadora: sensores, controladores, dispositivos.
  • Cálculo Integral y Diferencial Base matemática para modelar tráfico, señales y comportamiento de sistemas.
  • Álgebra Lineal Vectores y matrices: el lenguaje de la criptografía y de la IA que llegan después.

Amenazas y Análisis de Riesgos: el primer semestre en que el objeto de estudio es lo que puede salir mal. Web, bases de datos y sistemas operativos entran como superficies a proteger.

  • Amenazas y Análisis de Riesgos Qué puede fallar, qué tan probable es y qué costaría. La decisión de qué proteger primero.
  • Redes III Tercer nivel de red: segmentar, filtrar, decidir qué pasa y qué no.
  • Arquitectura de Sistemas Operativos Procesos, permisos, memoria: el terreno donde un ataque gana o pierde el control.
  • Programación Web Cómo se construye una aplicación web. Y por dónde entra quien la ataca.
  • Base de datos Dónde vive lo que vale: cómo se estructura, se consulta y se protege.
  • Programación II Código más complejo, más superficie de error. Escribir pensando en quien lo va a romper.
  • Probabilidad y Estadística Cuantificar riesgo y detectar lo anómalo entre millones de eventos normales.

Análisis de Malware, seguridad en aplicaciones en línea y en bases de datos, programación de bajo nivel. Estudias el ataque para diseñar lo que lo impide.

  • Análisis de Malware Abrir el código malicioso, entender qué hace y cómo se propaga. Antes de que llegue.
  • Seguridad en Aplicaciones en Línea Las vulnerabilidades web más explotadas del mundo, y cómo se cierran desde el diseño.
  • Seguridad en Bases de Datos Accesos, inyecciones, fugas: proteger el activo que todo atacante busca.
  • Programación de Bajo Nivel Cerca de la máquina: memoria, registros, lo que un exploit manipula.
  • Redes IV Cuarto nivel de red: monitorear, detectar, saber qué es tráfico normal.
  • Programación III Código seguro como práctica: validar, limitar, asumir el error.
  • Ética, Identidad y Profesión Las mismas herramientas atacan y defienden. Aquí se fija de qué lado trabajas.

Pentesting, criptografía y factor humano en el mismo semestre. Encuentras la falla antes que el atacante, y la falla más frecuente es una persona.

  • Pentesting Atacar tu propio sistema, con permiso y método, para encontrar lo que otro encontraría.
  • Factor Humano Contraseñas débiles, correos convincentes, confianza mal puesta: el eslabón que más se rompe.
  • Criptografía I Cifrar, firmar, verificar: la matemática que hace ilegible lo interceptado.
  • Cómputo en la Nube Sistemas que ya no están en tu edificio: qué cambia al proteger lo que corre en servidores ajenos.
  • Programación para Dispositivos Móviles El dispositivo que todos cargan y pocos protegen: cómo se construye y cómo se asegura.
  • Sistemas Distribuidos Muchas máquinas actuando como una: más capacidad, más puntos de entrada.
  • Redes V Quinto nivel de red: seguridad perimetral e interna a escala de organización.

Análisis Forense I, identificación digital y Criptografía II. Cierra Redes VI: seis semestres de red continua para saber qué es normal, y por lo tanto qué no lo es.

  • Análisis Forense I Reconstruir qué pasó a partir de lo que quedó. Cada incidente enseña cómo prevenir el siguiente.
  • Criptografía II Segundo nivel: protocolos, llaves, ataques al cifrado y cómo resistirlos.
  • Tecnología de Identificación Digital Demostrar que alguien es quien dice ser: autenticación, biometría, identidad.
  • Visión Artificial Aplicada a la Ciberseguridad Sistemas que ven: reconocimiento y detección aplicados a vigilancia y acceso.
  • Redes VI Sexto y último nivel: la red completa, vista como un sistema a defender.
  • Manejo de Proyectos Alcance, tiempos, entregas. Cómo un plan de seguridad se implementa en fecha.
  • Taller de Diversidad Tecnológica I Herramientas y entornos distintos, mismo criterio de seguridad.

Diseño de Arquitecturas de Seguridad Informática y Hackeo Ético, con el proyecto de titulación en marcha. Diseñas el sistema que resiste y lo pones a prueba tú mismo.

  • Diseño de Arquitecturas de Seguridad Informática La seguridad decidida desde el plano: capas, controles, redundancia. Antes de que exista el sistema.
  • Hackeo Ético Pentesting llevado a método profesional: alcance, reglas, reporte, remediación.
  • Análisis Forense II Segundo nivel: evidencia que se sostiene, cadena de custodia, informe.
  • Proyecto de Titulación I Defines qué vas a proteger, contra qué y cómo vas a demostrar que funciona.
  • Inteligencia Artificial I Sistemas que aprenden a detectar patrones: la IA como herramienta de defensa.
  • Ingeniería de Software I Proceso, calidad, pruebas: cómo el software se construye para no fallar.
  • Taller de Diversidad Tecnológica II Segundo taller: más entornos, mismo rigor.

Auditoría en Sistemas de Seguridad y Marco Legal: la seguridad tiene que demostrarse y sostenerse ante la ley. Cierras el proyecto y sales a un mercado con déficit documentado de especialistas en ciberseguridad.

  • Auditoría en Sistemas de Seguridad Revisar, medir y certificar que lo protegido está protegido. Con evidencia.
  • Marco Legal Qué obliga la ley, qué se puede hacer y qué no. La defensa también se firma.
  • Proyecto de Titulación II Lo implementas. Lo pruebas. Lo defiendes.
  • Inteligencia Artificial II Segundo nivel: la IA como amenaza y como defensa.
  • Ingeniería de Software II Segundo nivel: mantenimiento, versiones, ciclo de vida del software seguro.
  • Integración al Ámbito Laboral Portafolio, certificaciones, entrevista. La salida a un puesto que hoy está vacante.

Modalidad

Elige cómo quieres estudiar: en campus, con clases presenciales, o en línea desde la plataforma EDUSCORE.

Presencial

Duración
8 semestres
Horario
Lun–vie 07:00–17:00 CST
Campus
GDL · TIJ · SLP

En línea

Duración
8 semestres
Horario
Lun–vie 07:00–17:00 CST
Plataforma
EDUSCORE

¿Con quién necesitas hablar?

Elige el área y tu mensaje llega directo a quien puede resolverlo.
    Al enviar este formulario, aceptas que el equipo de orientación académica de UNIAT se ponga en contacto contigo. Cuenta con protección contra envíos automatizados y uso indebido. Tus datos se usan únicamente con fines académicos y de orientación.